GRC Analyst (Governance, Risk & Compliance)

Beginners
level

Estimated time

45hr

Students

5

Enrolled
Login to view price
Enter Details to Download Brochure

About the Course

The GRC Analyst Foundation Program is a 7-week training program designed to build foundational knowledge in Governance, Risk, and Compliance. It covers information security principles, ISO 27001, SOC 2, risk management, audit procedures, regulatory awareness, and compliance documentation. Through practical exercises, assignments, and a simulated capstone project, learners develop skills relevant to entry-level GRC roles.

What You'll Learn

  • GRC Fundamentals and Information Security
  • CIA Triad, AAA, and Security Controls
  • Risk Concepts and Business Impact
  • Security Policies, Standards, and Procedures
  • ISO 27001:2022 and ISMS
  • ISO 27001 Clauses and Annex A Controls
  • Statement of Applicability and Risk Treatment
  • SOC 2 and Trust Services Criteria
  • ISO 27701 and Privacy Controls
  • RBI, NPCI, CERT-In, and India's DPDP Framework
  • Risk Assessment and Risk Registers
  • Third-Party Risk and Vendor Assessments
  • Audit Planning and Control Mapping
  • Evidence Collection and Control Testing
  • Audit Findings and Corrective Actions
  • Cloud Security Fundamentals
  • Vulnerability Management and VAPT Reports
  • Incident Management and Business Continuity

Skills You'll Gain

  • Risk identification and assessment
  • Risk scoring and treatment planning
  • Security control mapping
  • Vendor security assessment
  • Audit planning and evidence management
  • Compliance gap identification
  • Remediation tracking and reporting
  • GRC documentation and presentation

Frameworks & Technologies

  • ISO 27001:2022
  • ISO 27701
  • SOC 2
  • India's DPDP Framework
  • RBI and NPCI Regulatory Topics
  • CERT-In Requirements Overview
  • AWS and Azure Security Fundamentals
  • Vulnerability Management and Audit Controls

Practical Labs & Projects

Develop practical GRC skills through guided exercises, sample documentation, risk assessments, control mapping, and audit activities.

  • Risk register and risk-treatment plan
  • Vendor security assessment and regulatory applicability matrix
  • Audit plan, evidence tracker, and gap assessment
  • Audit findings and corrective action plan
  • Simulated GRC readiness assessment and final presentation

Benefits

  • Beginner-friendly GRC curriculum
  • 35 structured training sessions
  • Practical exercises and weekly assessments
  • Hands-on risk and compliance documentation
  • Simulated capstone project
  • Technical interview and presentation practice

Job Opportunities

The program builds foundational knowledge for entry-level Governance, Risk, and Compliance career pathways.

  • Junior GRC Analyst
  • Information Security Compliance Analyst
  • Risk and Compliance Analyst
  • Audit Support Analyst

Hiring Industries

  • Cybersecurity consulting firms
  • IT services and software companies
  • Banking and financial services
  • Fintech and healthcare organizations
  • Cloud service providers and enterprises

Eligibility

  • Students and fresh graduates
  • Beginners interested in GRC
  • Candidates exploring information security compliance
  • Aspiring risk management and audit professionals

Prerequisites

  • Basic computer knowledge
  • Interest in information security, risk, and compliance
  • Willingness to complete documentation and practical assignments
  • No prior professional GRC experience required

Program Structure

  • Duration: 7 weeks
  • Training Days: 35 days
  • Class Schedule: Monday to Friday
  • Class Duration: 75 minutes per session
  • Total Live Hours: 43 hours and 45 minutes
  • Format: Online training
  • Assessment: Weekly quizzes, practical assignments, capstone project, and interview presentation

Curriculum

7 sessions

  • 45hr
  • 1. GRC Fundamentals and Information Security
    2. ISO 27001:2022 and Information Security Management System (ISMS)
    3. Risk Assessment and Risk Management
    4. Regulatory Compliance and Data Protection
    5. Security Controls, Evidence and Compliance Assessments
    6. Internal Audit, Findings and Corrective Actions
    7. GRC Capstone Project and Interview Preparation
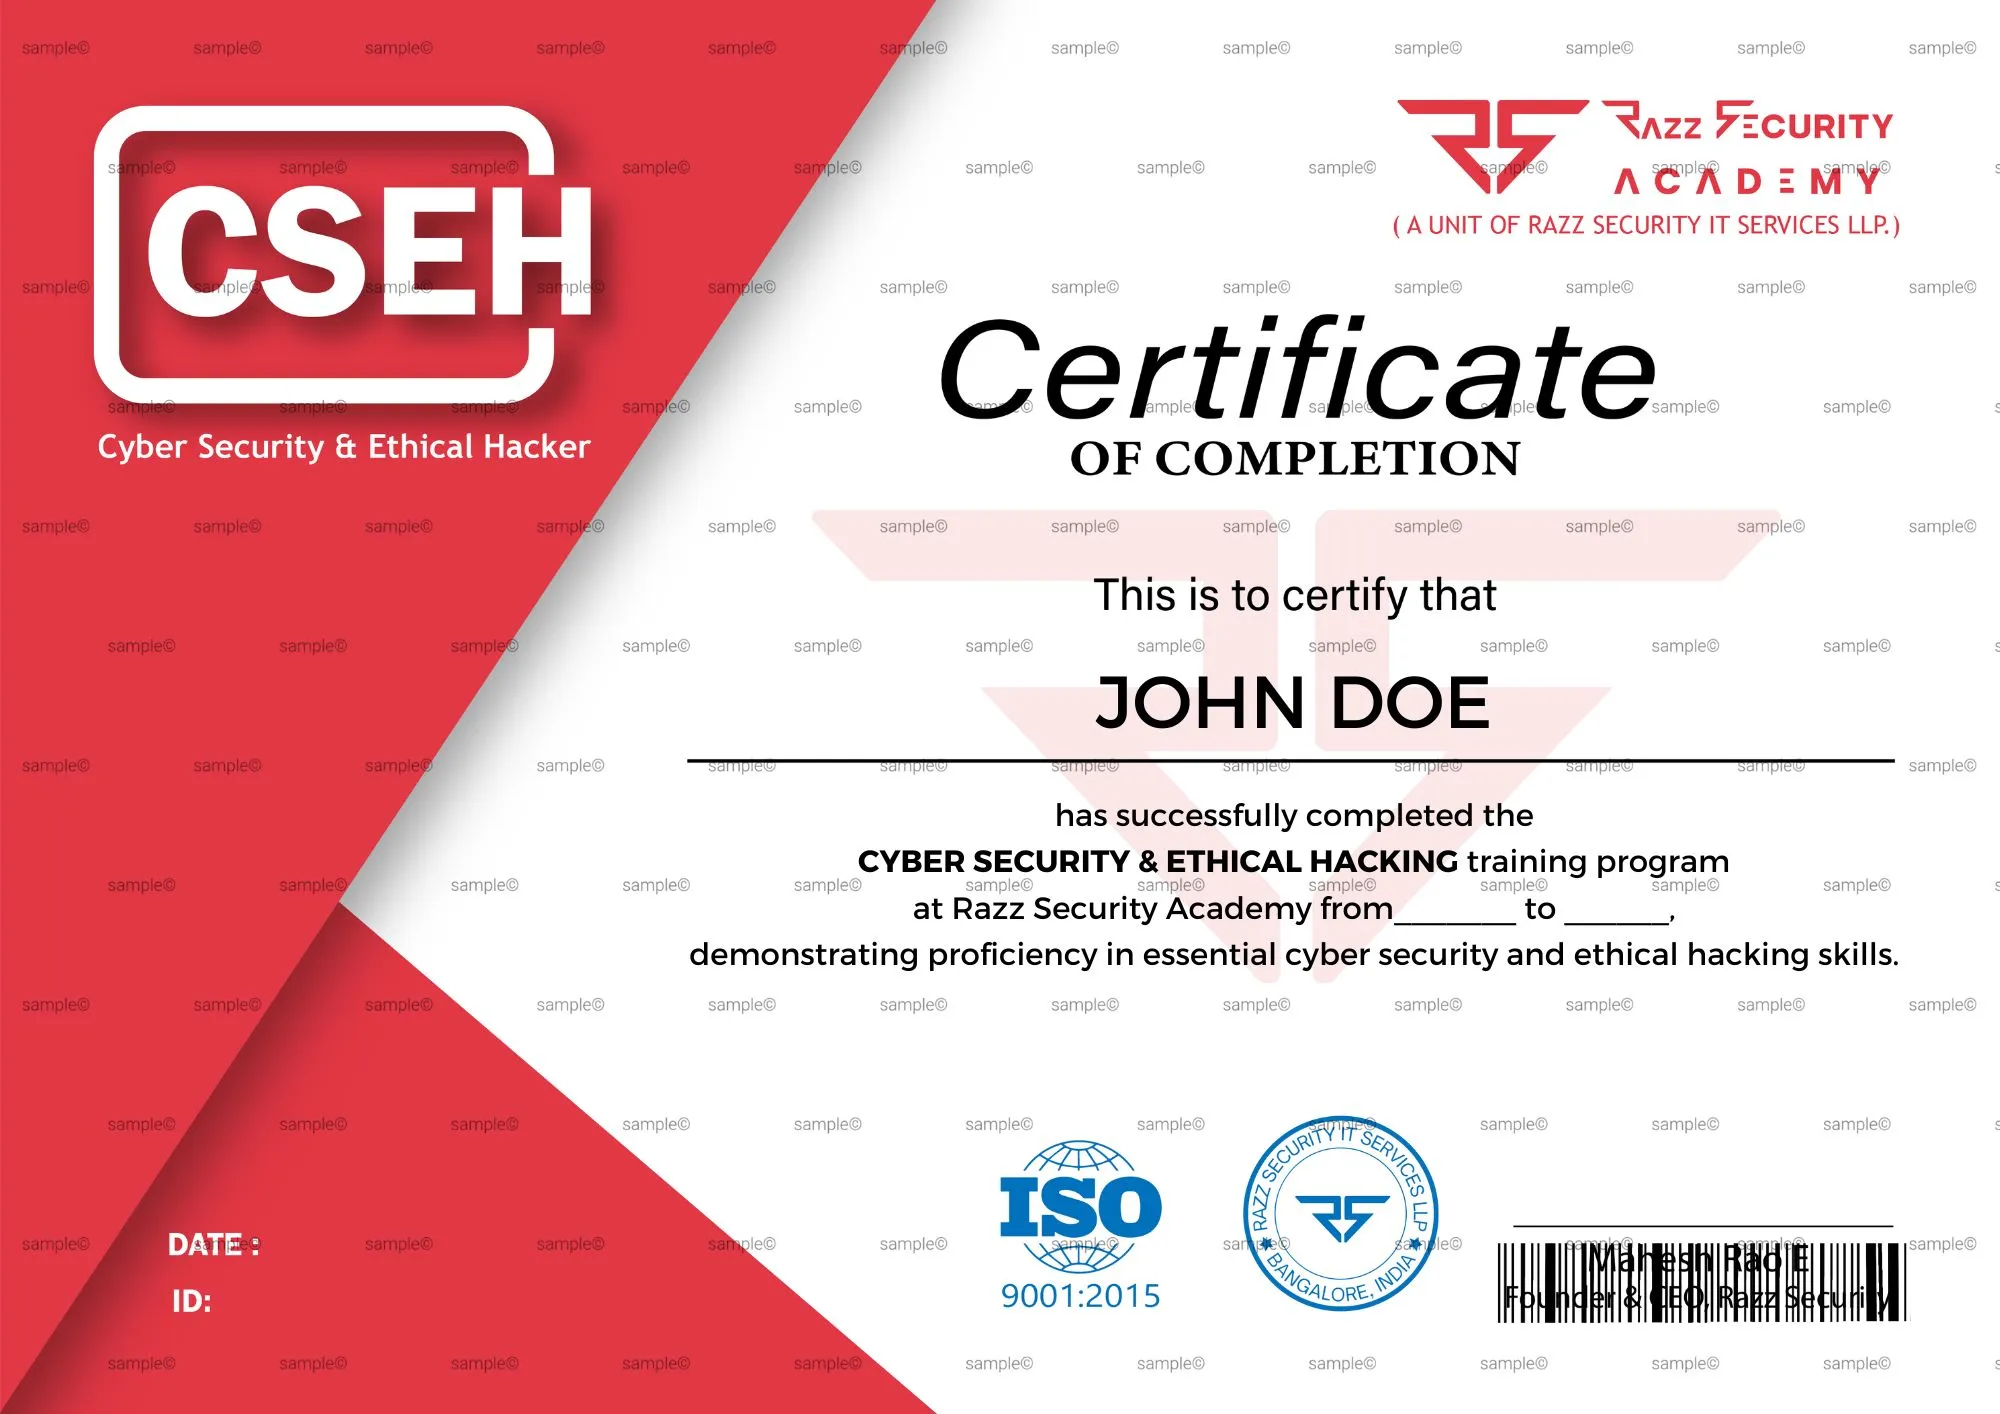
    certificate

    GRC Analyst (Governance, Risk & Compliance)

    Login to view price

    Beginners level

    Estimated time

    45hr

    Students

    5

    Enrolled

    Enter Details to Download Brochure

    About the Course

    The GRC Analyst Foundation Program is a 7-week training program designed to build foundational knowledge in Governance, Risk, and Compliance. It covers information security principles, ISO 27001, SOC 2, risk management, audit procedures, regulatory awareness, and compliance documentation. Through practical exercises, assignments, and a simulated capstone project, learners develop skills relevant to entry-level GRC roles.

    What You'll Learn

    • GRC Fundamentals and Information Security
    • CIA Triad, AAA, and Security Controls
    • Risk Concepts and Business Impact
    • Security Policies, Standards, and Procedures
    • ISO 27001:2022 and ISMS
    • ISO 27001 Clauses and Annex A Controls
    • Statement of Applicability and Risk Treatment
    • SOC 2 and Trust Services Criteria
    • ISO 27701 and Privacy Controls
    • RBI, NPCI, CERT-In, and India's DPDP Framework
    • Risk Assessment and Risk Registers
    • Third-Party Risk and Vendor Assessments
    • Audit Planning and Control Mapping
    • Evidence Collection and Control Testing
    • Audit Findings and Corrective Actions
    • Cloud Security Fundamentals
    • Vulnerability Management and VAPT Reports
    • Incident Management and Business Continuity

    Skills You'll Gain

    • Risk identification and assessment
    • Risk scoring and treatment planning
    • Security control mapping
    • Vendor security assessment
    • Audit planning and evidence management
    • Compliance gap identification
    • Remediation tracking and reporting
    • GRC documentation and presentation

    Frameworks & Technologies

    • ISO 27001:2022
    • ISO 27701
    • SOC 2
    • India's DPDP Framework
    • RBI and NPCI Regulatory Topics
    • CERT-In Requirements Overview
    • AWS and Azure Security Fundamentals
    • Vulnerability Management and Audit Controls

    Practical Labs & Projects

    Develop practical GRC skills through guided exercises, sample documentation, risk assessments, control mapping, and audit activities.

    • Risk register and risk-treatment plan
    • Vendor security assessment and regulatory applicability matrix
    • Audit plan, evidence tracker, and gap assessment
    • Audit findings and corrective action plan
    • Simulated GRC readiness assessment and final presentation

    Benefits

    • Beginner-friendly GRC curriculum
    • 35 structured training sessions
    • Practical exercises and weekly assessments
    • Hands-on risk and compliance documentation
    • Simulated capstone project
    • Technical interview and presentation practice

    Job Opportunities

    The program builds foundational knowledge for entry-level Governance, Risk, and Compliance career pathways.

    • Junior GRC Analyst
    • Information Security Compliance Analyst
    • Risk and Compliance Analyst
    • Audit Support Analyst

    Hiring Industries

    • Cybersecurity consulting firms
    • IT services and software companies
    • Banking and financial services
    • Fintech and healthcare organizations
    • Cloud service providers and enterprises

    Eligibility

    • Students and fresh graduates
    • Beginners interested in GRC
    • Candidates exploring information security compliance
    • Aspiring risk management and audit professionals

    Prerequisites

    • Basic computer knowledge
    • Interest in information security, risk, and compliance
    • Willingness to complete documentation and practical assignments
    • No prior professional GRC experience required

    Program Structure

    • Duration: 7 weeks
    • Training Days: 35 days
    • Class Schedule: Monday to Friday
    • Class Duration: 75 minutes per session
    • Total Live Hours: 43 hours and 45 minutes
    • Format: Online training
    • Assessment: Weekly quizzes, practical assignments, capstone project, and interview presentation

    Curriculum

    7 sessions

  • 45hr
  • 1. GRC Fundamentals and Information Security
    2. ISO 27001:2022 and Information Security Management System (ISMS)
    3. Risk Assessment and Risk Management
    4. Regulatory Compliance and Data Protection
    5. Security Controls, Evidence and Compliance Assessments
    6. Internal Audit, Findings and Corrective Actions
    7. GRC Capstone Project and Interview Preparation
    certificate

    Contact Us

    At Razz Security Academy, we're here to guide you on your journey toward becoming a skilled cybersecurity and tech professional. Whether you have questions about our courses, need assistance with enrollment, or want to collaborate, we’re just a message away. Stay connected and let’s build a secure digital future together.

    Razz Logo
    ADDRESS

    Razz Security Academy, 1st floor, 16, 16th Main, 6th Cross Rd, near Post Office,BTM 2nd Stage, Bengaluru, Karnataka 560076

    EMAIL ID

    contact@razzsecurity.com

    PHONE NUMBER

    +91 86187 10868